FortiGate Interface 2025年9月29日
FortiGateでVLANタグを設定する方法
VLANとは?
VLAN(Virtual LAN)は、物理ネットワークを論理的に分割して扱う仕組みです。
1本の物理インターフェースに複数のネットワークをタグ付けして通すことができ、ネットワークの柔軟性とセキュリティを高められます。
FortiGateにおけるVLANの扱い
FortiGateでは物理インターフェースに直接VLANタグを設定するのではなく、
「VLANサブインターフェース」 を作成するのが基本です。
親インターフェース(物理ポート、例:port1)
VLANサブインターフェース(例:port1.100, port1.200 … VLAN IDごとに作成)
設定方法
GUIでの手順
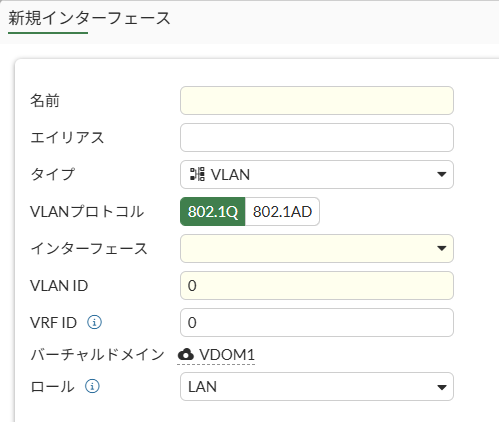
[ネットワーク] → [インターフェース] を開く
「新規作成」 → 「インターフェース」 をクリック
タイプで「VLAN」 を選択
「インターフェース」欄で親インターフェース(例:port1)を指定
VLAN ID(例:100)を入力
名前(例:VLAN100)をつけて保存
CLIでの設定例
config system interface
    edit "VLAN100"
        set vdom "root"
        set ip 192.168.100.1 255.255.255.0
        set allowaccess ping https ssh
        set interface "port1"       # 親インターフェース
        set vlanid 100              # VLAN ID
    next
end
この設定により、物理ポート port1 に VLAN 100 のタグが付与され、
192.168.100.1/24 ネットワークとして利用できます。
VLAN Untagged(ネイティブVLAN)を使う場合
- FortiGateの物理インターフェースに直接IPを割り当てると、それは「タグ無し(untagged)」の通信として扱われます。
- スイッチ側では「ネイティブVLAN」として設定する必要があります。
注意点
- 対向スイッチ側でも同じVLAN設定(タグあり/なし)が必要
- 複数のVLANを使う場合は、サブインターフェースを複数作成
- SD-WANやポリシー設定では、VLANサブインターフェース単位で制御
まとめ
FortiGateでVLANを使うときは、物理インターフェースに直接タグを付けるのではなく、VLANサブインターフェースを作成してVLAN IDを割り当てるのが正しい方法です。
これにより、1つのポートで複数ネットワークを効率的に収容でき、柔軟な設計が可能になります。